第八篇博客
题目信息
- 比赛:BJDCTF 2020
- 题目名称:Easy
- 类型:Reserve(逆向工程)
1. 查壳
将下载好的文件拖入exeinfope中进行查壳,结果无壳,64位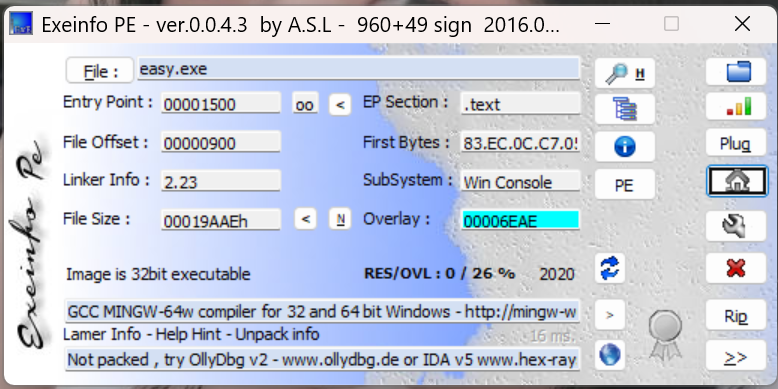
2. 逆向分析
将文件拖入IDA,按F5查看伪代码,结果什么也没有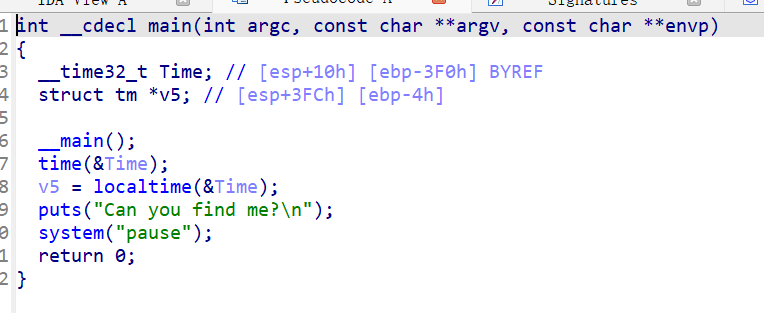
这时候发现这边main函数上面有一个ques函数,ques不是和question有些像,接着就跟进一下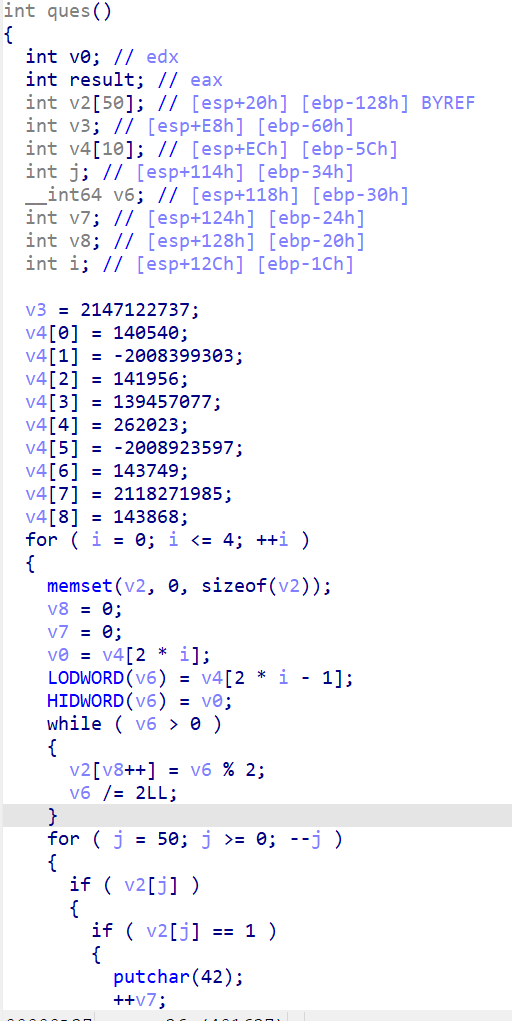
于是用ollydbg打开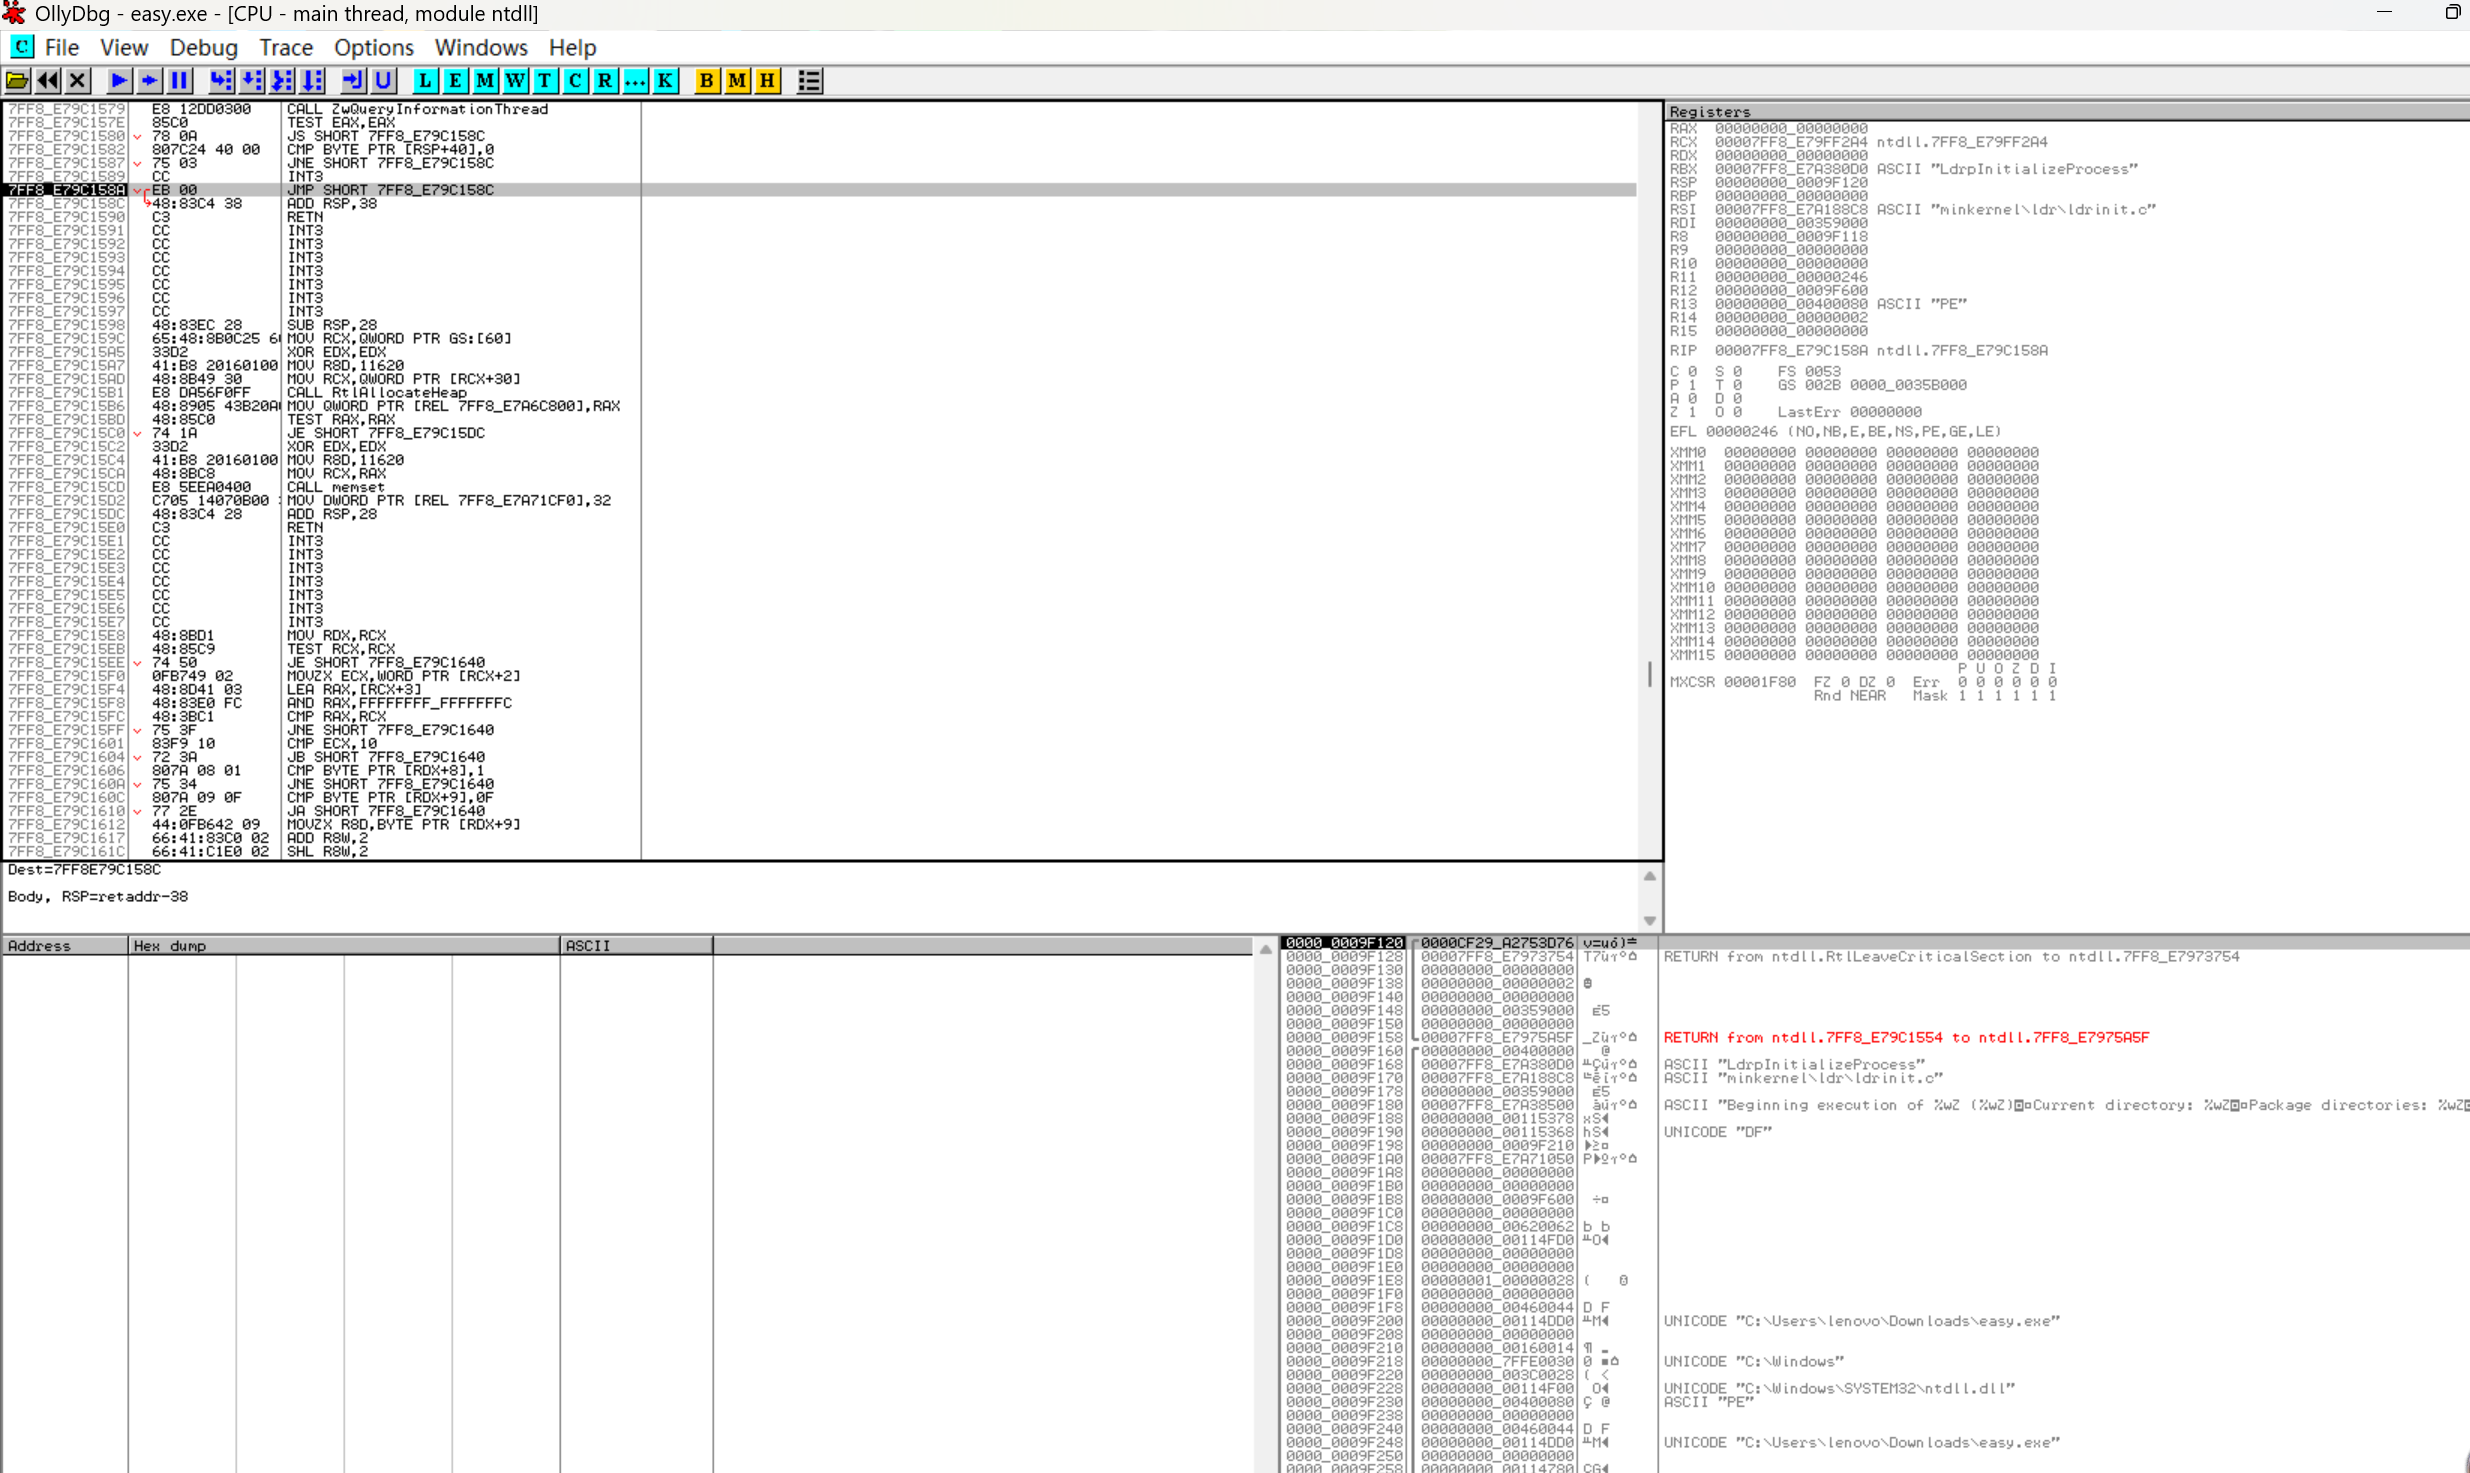
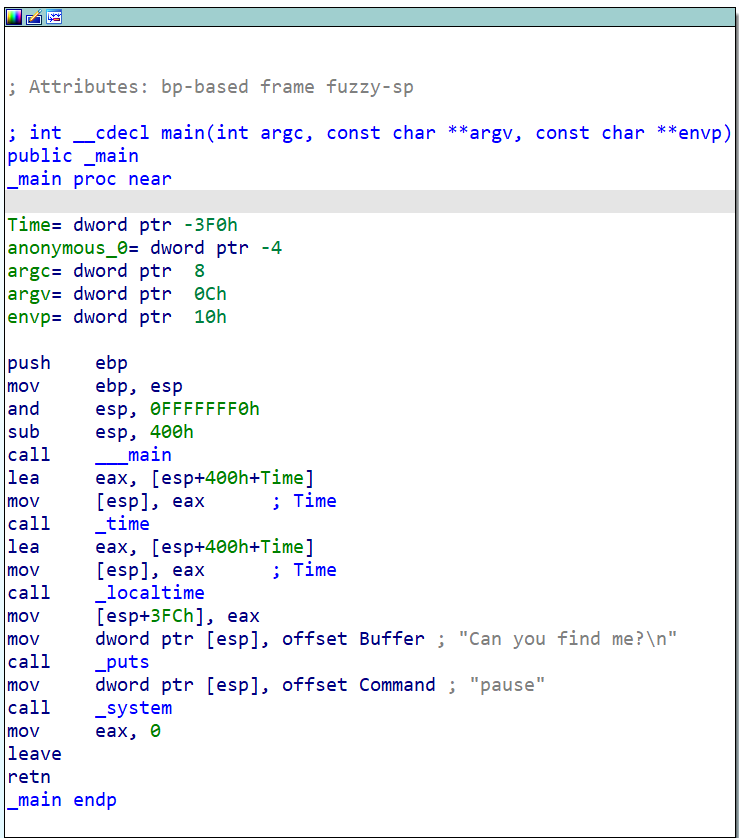
发现od里的和ida里的ques函数汇编一样的,所以od里这里的push应该就是ques函数了,然后在这里f2断点
3. 解码
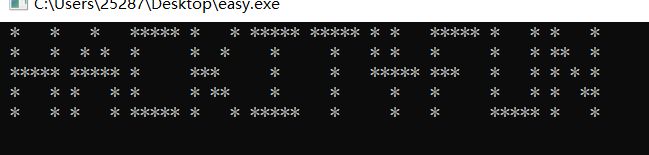
4. Flag
NSSCTF{HACKIT4FUN}