第三篇博客
题目信息
- 比赛:SWPUCTF 2022 新生赛
- 题目:base64-2
- 类型:Reserve(逆向工程)
1. 查壳
首先将文件拖入exeinfpoe进行查壳,结果发现没有壳,是64位的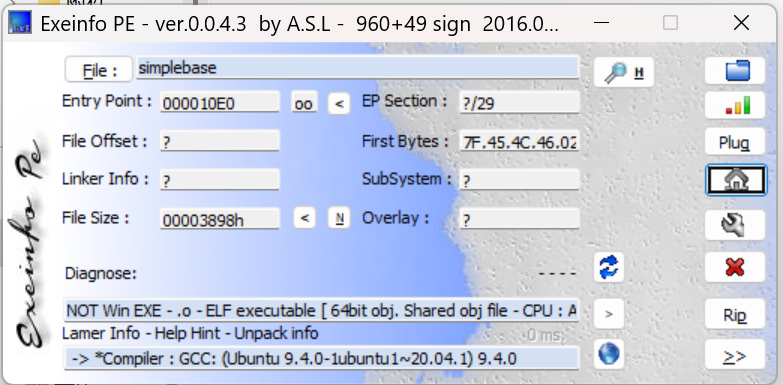
2. 逆向分析
将文件拖入IDA中先查看一下字符串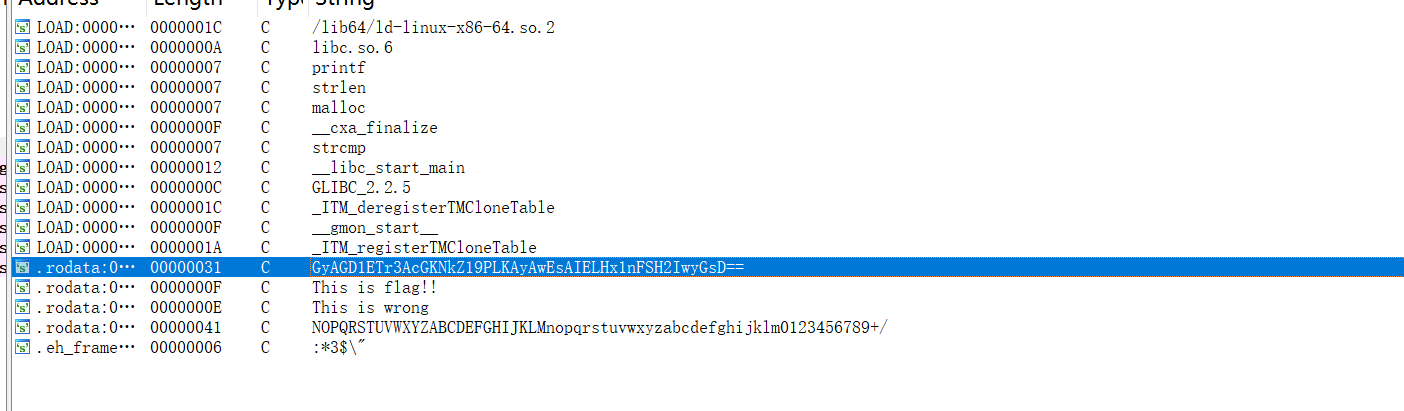
找到了疑似base64加密的字符串GyAGD1ETr3AcGKNkZ19PLKAyAwEsAIELHx1nFSH2IwyGsD==,接着跟进一下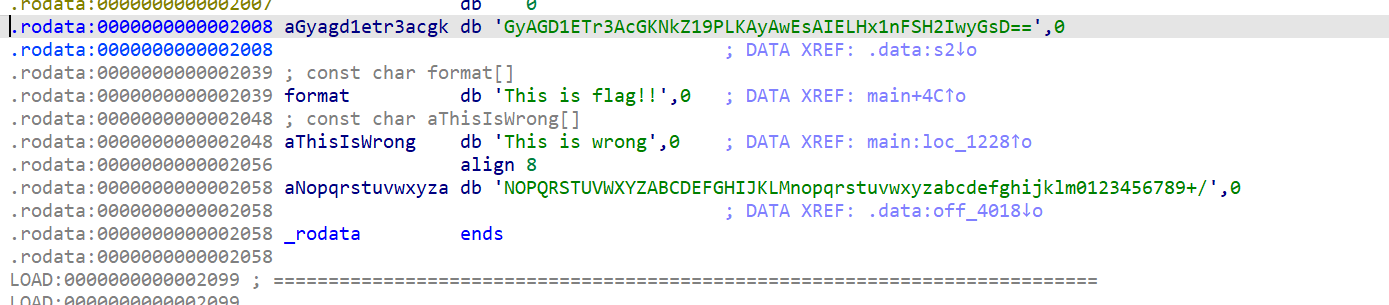
得到了加密字符串和解码表
加密字符串:GyAGD1ETr3AcGKNkZ19PLKAyAwEsAIELHx1nFSH2IwyGsD==
解码表:NOPQRSTUVWXYZABCDEFGHIJKLMnopqrstuvwxyzabcdefghijklm0123456789+/
3. 解码
用在线网站cyberchef进行解码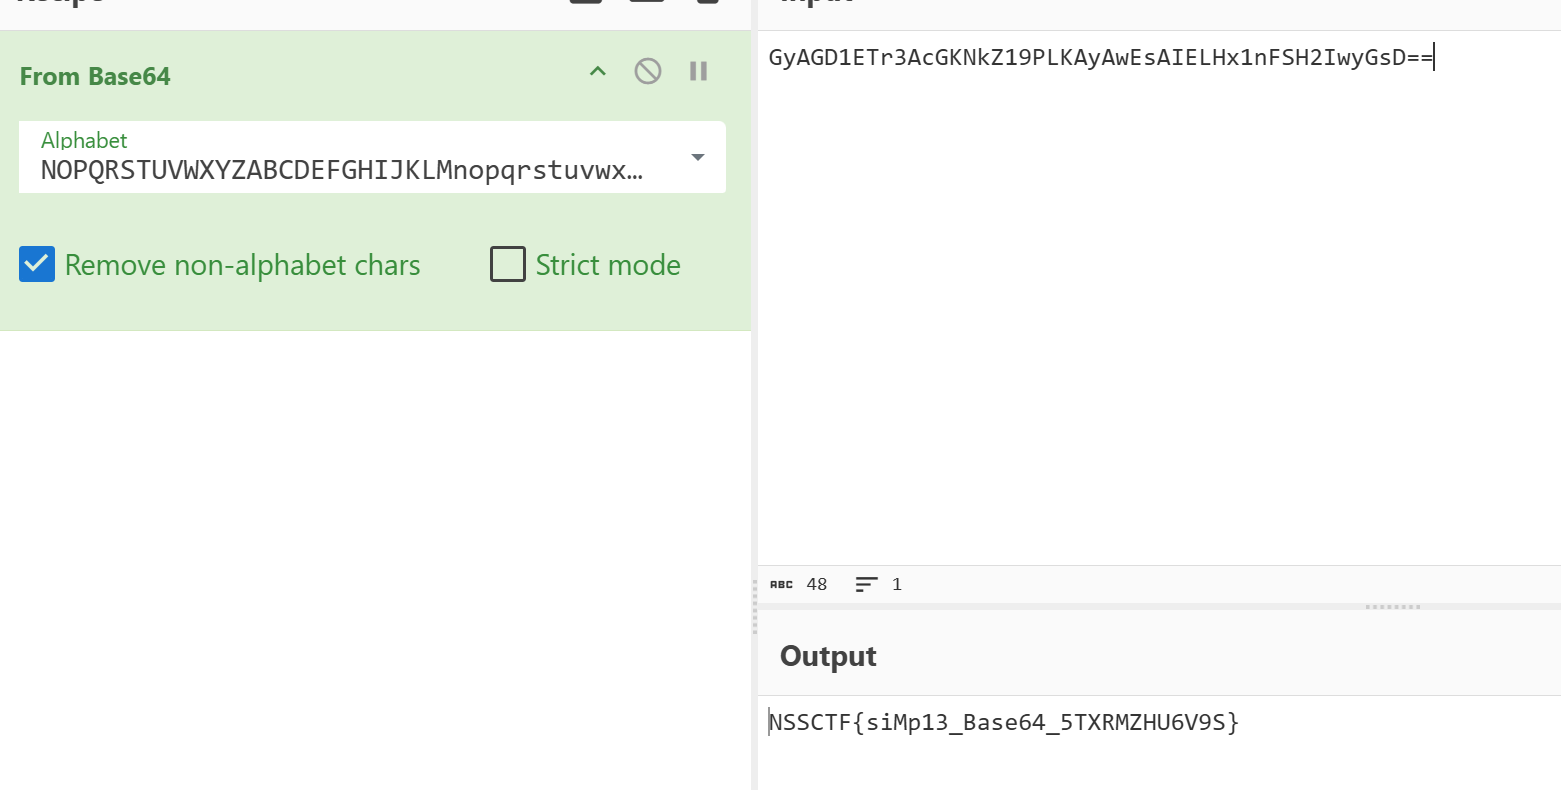
得到了flag
4. Flag
NSSCTF{siMp13_Base64_5TXRMZHU6V9S}